
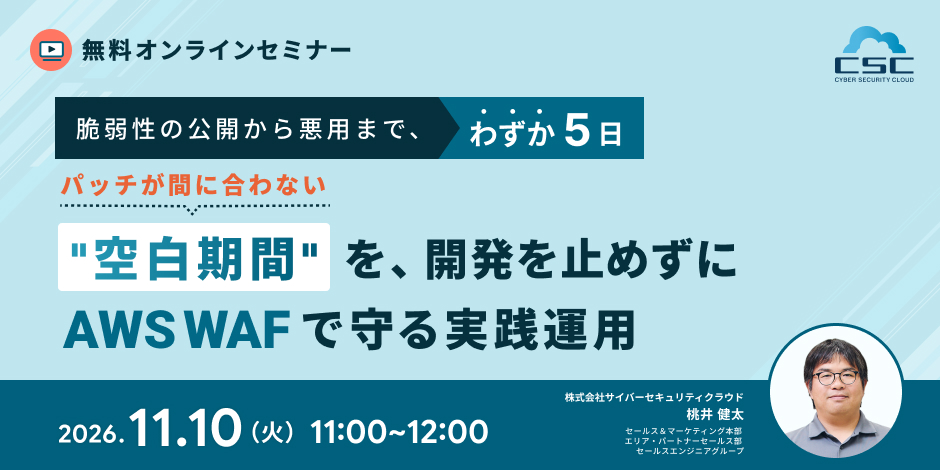
オンラインセミナー脆弱性の公開から悪用まで、わずか5日─
パッチが間に合わない"空白期間"を、開発を止めずにAWS WAFで守る実践運用
パッチが間に合わない"空白期間"を、開発を止めずにAWS WAFで守る実践運用
開催日時:2026.11.10(火) 11:00
新しい脆弱性が公開されるたびに、影響調査・修正・テスト・リリース──。エンジニアがパッチを当て終えるまでには、どうしても時間がかかります。
一方で、脆弱性の公開から悪用確認までは中央値でわずか5日※1。
当社の観測でも、Webアプリケーションへの攻撃は1秒あたり約101回、Reactの脆弱性「React2Shell」は公開から約5か月後も大規模な攻撃が続いています※2。
このパッチが間に合わない「空白期間」を守る手段が、AWS WAFによる"仮想パッチ"です。
ただし、脆弱性が出るたびにルールを作り、見直すのは誰でしょうか。そのたびに開発の手を止めていては、本来の開発が進みません。
本ウェビナーでは、マネージドルール更新の追い方と、緊急時のカスタムルールセットの考え方を、エンジニアの目線で解説します。
あわせて、自社で運用する場合の工数と、ルールの更新も緊急時のカスタムルール作成もWafCharmに任せ、自分たちでルールを作らずに守る方法をご紹介します。
※1 Rapid7調査(2025年実績)
※2 株式会社サイバーセキュリティクラウド「Webアプリケーションへのサイバー攻撃検知レポート」(2026年4月〜6月)
こんな方におすすめです!
- 自社サービスの脆弱性対応を担っているエンジニアの方(開発・SRE・インフラ)
- 脆弱性が公開されても、すぐにパッチを当てられないことに不安を感じている方
- AWS WAFを導入しているが、新しい脆弱性への備えとして機能しているか分からない方
- 脆弱性診断で指摘を受けた箇所を、修正までの間どう守るか悩んでいる方
- お客様にAWS WAFを提案・構築しているSIer・MSPの方
開催概要
| 開催日時 | 2026年11月10日(火)11:00〜12:00 |
|---|---|
| 開催場所 | オンライン *お申し込み後、視聴用URLをメールにてお送りいたします。 |
| 参加費 | 無料 |
セミナー内容
登壇者紹介
- 株式会社サイバーセキュリティクラウド
セールス&マーケティング本部
エリア・パートナーセールス部 セールスエンジニアグループ 桃井 健太 -

- SaaSを提供する企業でインフラエンジニアとしてオンプレ・クラウド環境の設計から運用に関わり、クラウドシフトも経験。
その後、プリセールスに転身しCDN・WAFなどのネットワーク商材を取り扱う。
2025年から株式会社サイバーセキュリティークラウドに入社。
プリセールスとしてWAFを中心にセキュリティ商材の顧客販売支援に従事。
お申し込みはこちらから
※フォームの送信が正しく行えない場合は、間をあけてもう一度お試しいただくか、mkt@cscloud.co.jpまでお問い合わせください。